¶ 1. Что такое VPC и для чего он нужен.
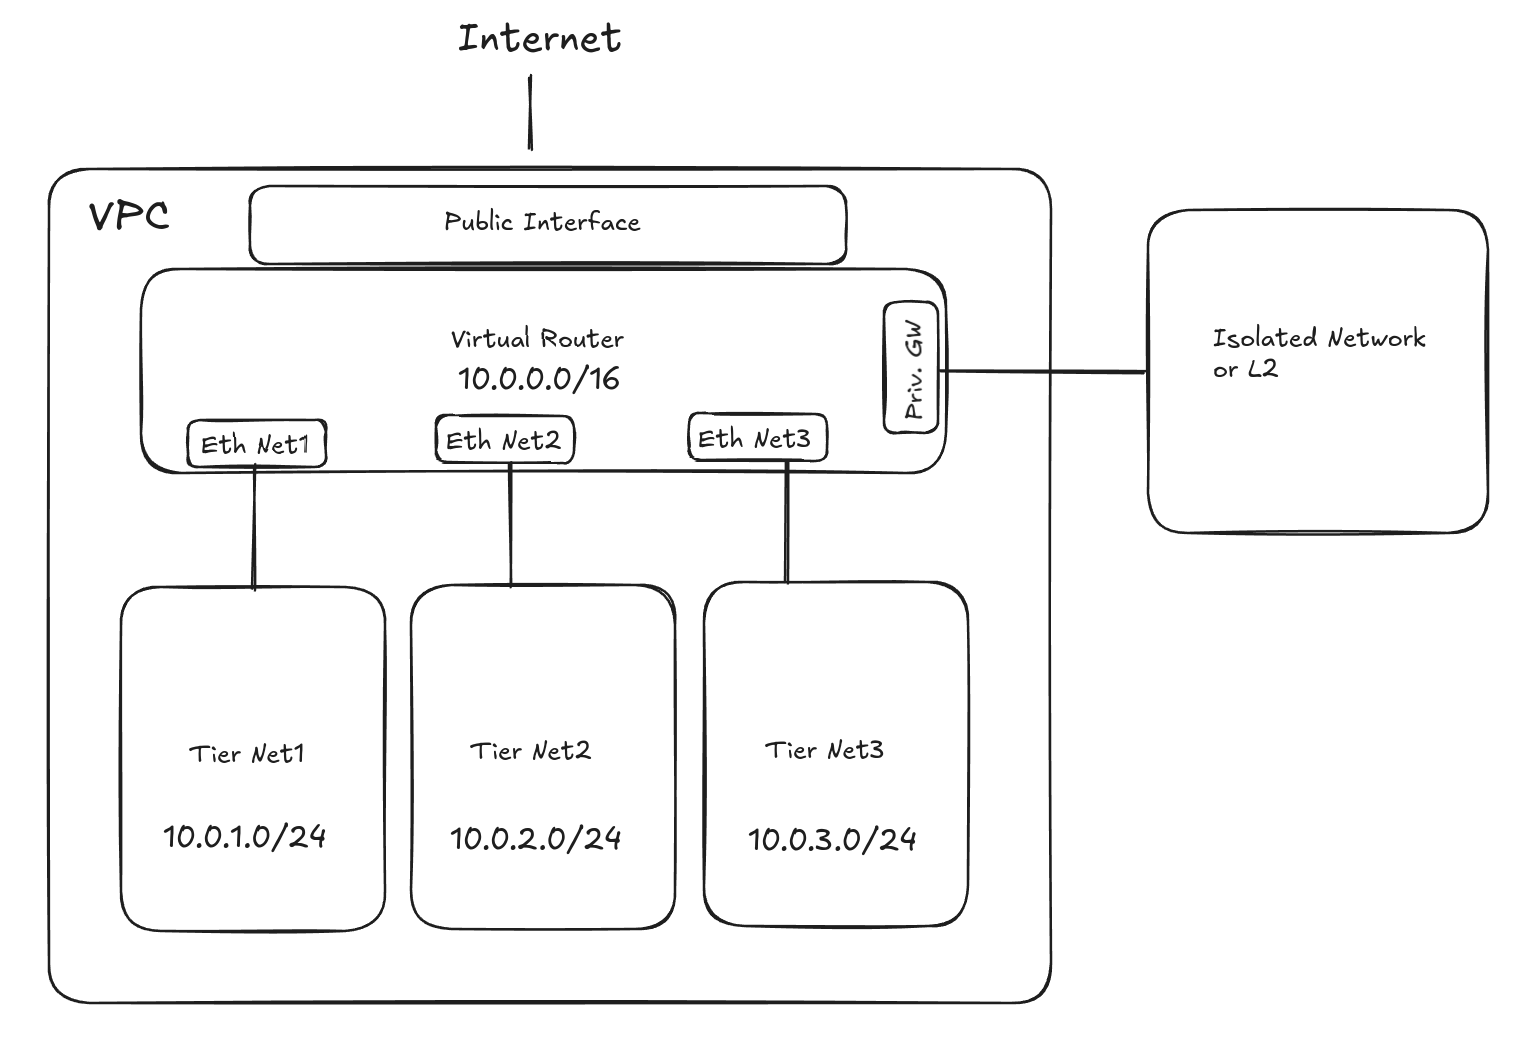
VPC - это реализация сетевой топологии виртуального частного облака. Его следует использовать когда вам недостаточно функционала обычных изолированых сетей, и вам необходимо построить свою сетевую топологию в облаке. По сути, вы создаёте такую же изолированную сеть с виртуальным роутером, но в отличии от обычной изолированой сети, вам необходимо обьявить диапазон вашего VPC, например 10.0.0.0/16, а далее из этого диапазона вы можете создавать подсети внутри вашего VPC. Например, это могут быть следующие подсети Net1 - 10.0.1.0/24, Net2 - 10.0.2.0/24, Net3 - 10.0.3.0/24... Данные подсети носят название "Tier". При создании такой подсети, на виртуальном роутере автоматически создётся сетевой интерфейс и на него назначается адрес указаный вами при создании подсети. Всем виртуальным машинам внутри этой подсети будут автоматически назначены адреса данной сети и шлюз. С помощью веб интерфейса вы можете создавать специальные правила доступа в ваши подсети - ACL. С помощью ACL регулируются как входящие так и исходящия правила подсети. Также при создании подсети вы можете указать политику ACL по умолчанию, разрешать весь трафик или запрещать его. Таким образом вы получаете, изолированое пространство с набором подсетей и виртуальным роутером который обьединяет эти сети, и управляет доступом между подсетями исходя из правил указаных вами через веб интерфейс. В данных подсетях вы можете так же как и в обычной изолированой сети создавать свои собственные шлюзы - VNF, настраивать балансировщики. Можете создавать специальные приватные шлюзы, которые могут соединить ваши подсети с изолироваными или L2 сетями за пределами VPC, через веб интерфейс назначать статические маршруты для этих приватных шлюзов. А также вы можете подключить вашу VPC сеть к внешней инфраструктуре, которая находится за пределами облака, используя Site-to-site VPN подключение.
Для большей ясности, приведём схему построения VPC. Но обращаем ваше внимание на то, что данная схема отображает принцип построения VPC с точки зрения облачной платформы. Пользователю не нужно создавать и конфигурировать виртуальный роутер, всё происходит в автоматическом режиме, вам необходимо просто указать параметры вашего VPC и настроить правила доступа.
¶ 2. Создание VPC
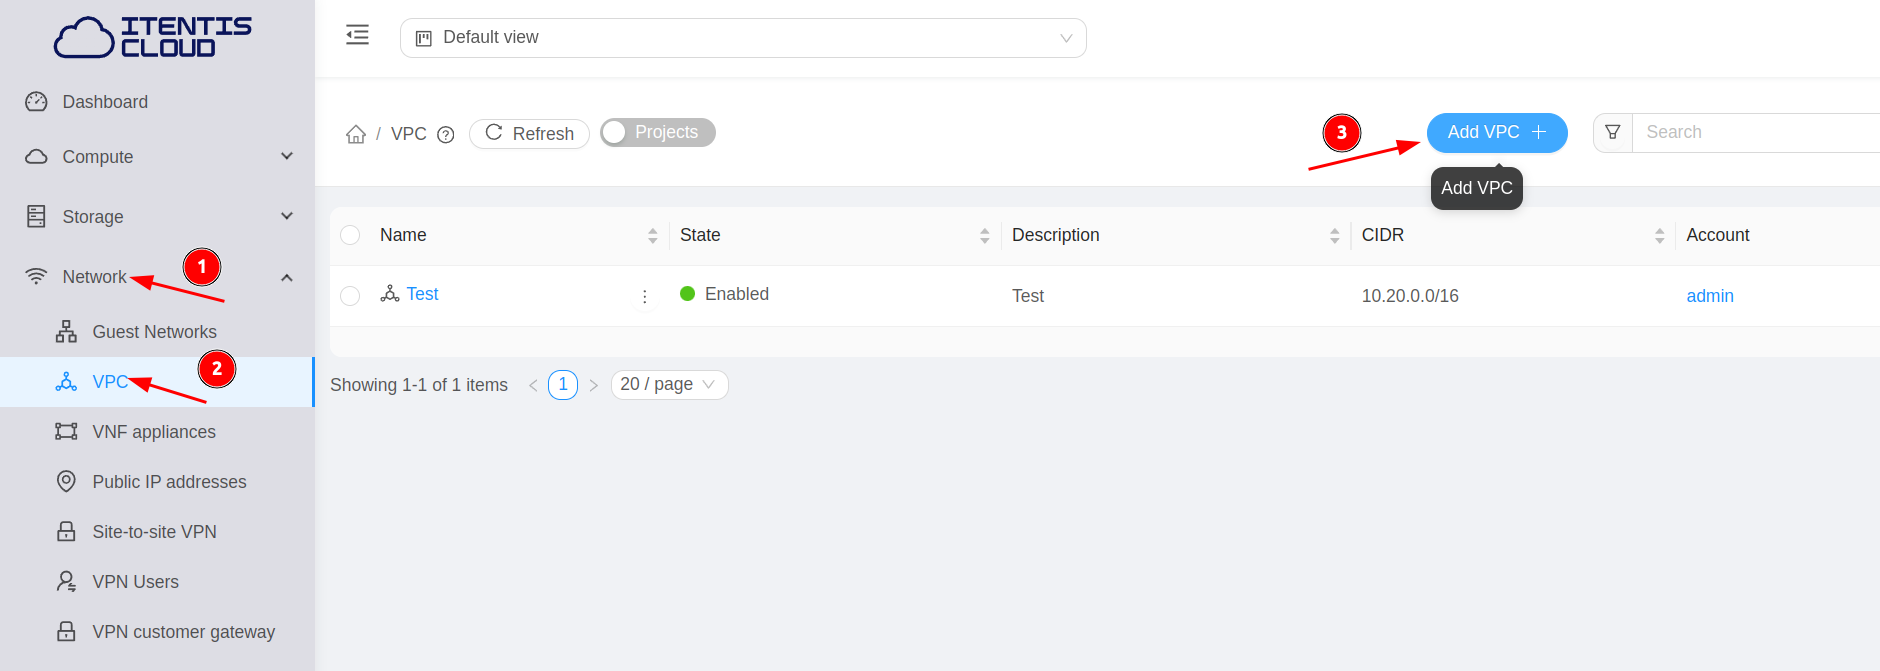
Для создания VPC, в навигационном меню слева, перейдите в пункт "Network"(Сеть) - "VPC" - и нажмите на кнопку "Add VPC"(Добавить VPC).
Перед вами откроется диалоговое окно создания VPC. В данном окне у нас всего четыре обязательных параметра.
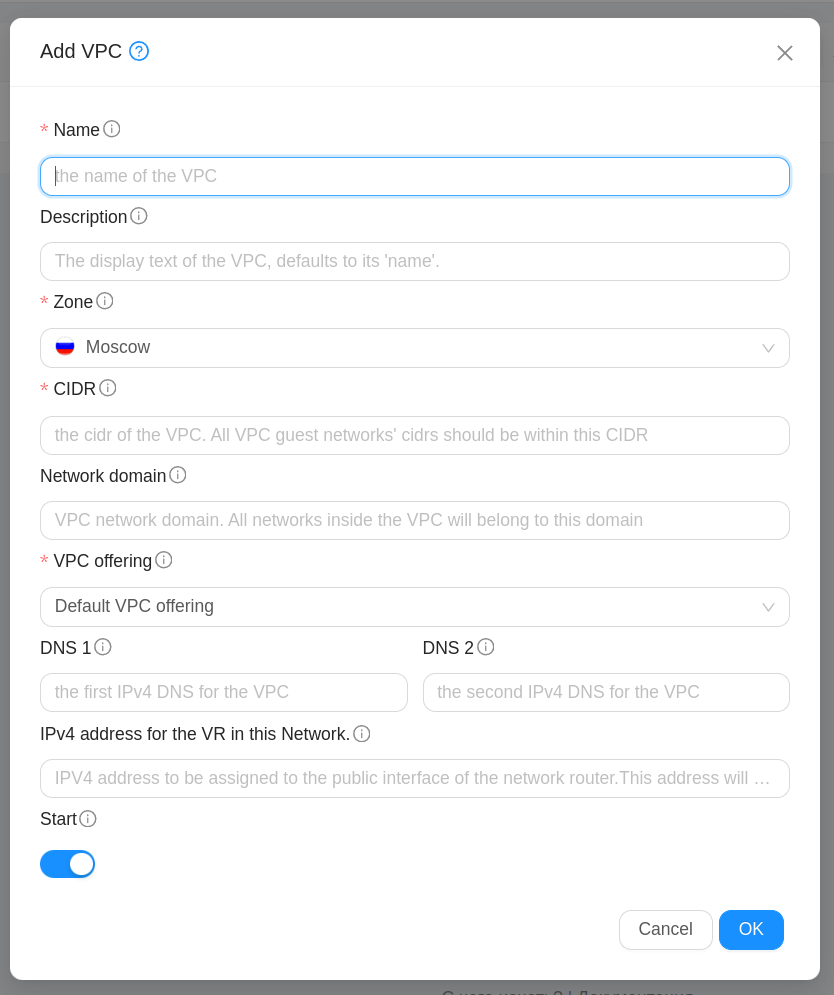
- Name(Имя) - укажите имя вашего VPC
- Zone(Зона) - геолокация датацентра
- CIDR - обьявите диапазон для ваших подсетей, например 10.0.0.0/16
- VPC offering - тип вашего VPC, достаточно оставить значение по умолчанию, если выбрать Redudant VPC, создасться два виртуальных роутера VPC, эта опция используется для обеспечения повышеной отказоустойчивости.
Нажмите "OK" и дождитесь окончания развёртывания VPC.
¶ 3. Создание Tier подсетей.
Для создания подсетей, необходимо выбрать ваш VPC в пункте "Network"(Сеть) - "VPC". Кликнув по вашему VPC вы попадёте в конфигурационное окно, в котором вам необходимо перейти на вкладку "Networks"(Сети). Где необходимо нажать на кнопку "Add new Network Tier"(Добавить новый Tier).
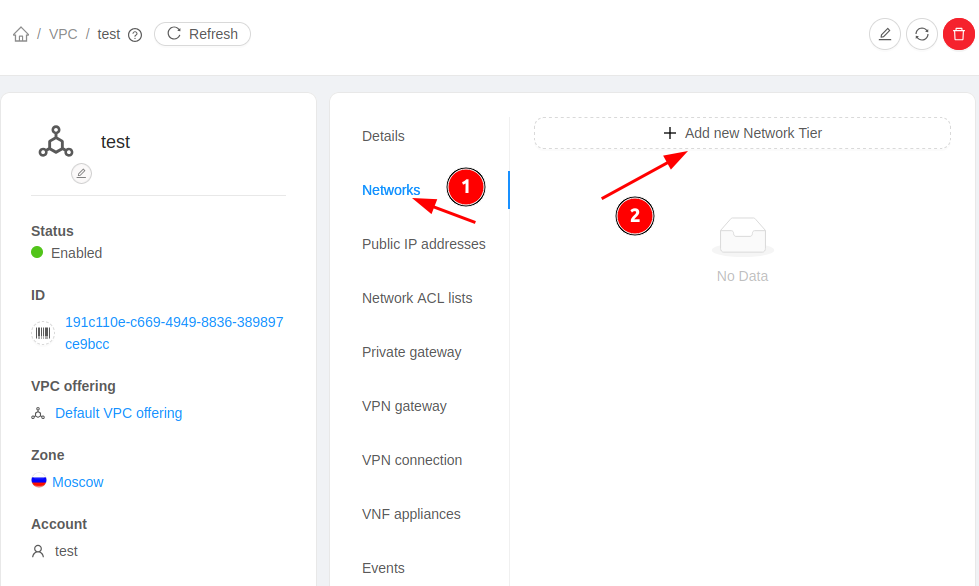
В открывшемся окне необходимо ввести 5 обязательных параметров будущей подсети.
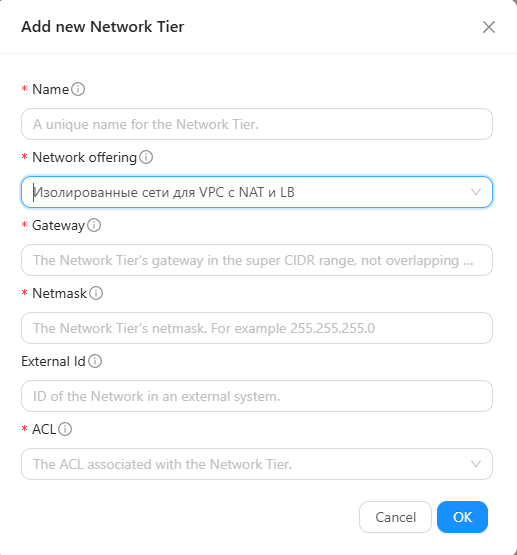
- Name(Имя) - дайте название вашей будущей подсети.
- Network offering(Сетевые услуги) - на текущий момент возможно выбрать один вариант, это сеть c NAT и LB(балансировщик нагрузки). LB может быть использован для построения кластерных решений внутри вашей подсети.
- Gateway(Шлюз) - укажите основной шлюз для ваших виртуальных машин внутри данной подсети, это один из параметров определяющих адресное пространсво внутри вашей подсети.
- Netmask(Сетевая маска) - укажите сетевую маску вашей подсети, вместе с параметром номер 3, этот параметр определяет адресное пространсво вашей новой сети. Помните о том, что адресное пространсво вашей сети должно входить в диапазон CIDR вашего VPC указаный на этапе его создания (например, 10.0.1.0/24 входит в 10.0.0.0/16)
- ACL - выберите один из вариантов ACL, разрешить всё или запретить всё. Вы также можете предварительно создать свой собственный ACL, где пропишите все необходимые вам правила доступа. Это можно сделать из меню конфигурации вашего VPC, перейдя во вкладку "Network ACL lists".
Нажмите "OK", и дождитесь окончания развёртывания подсети, после чего она появится во вкладке "Networks"(Сети) данного VPC.
¶ 4. Private gateway(Приватный шлюз)
Как уже было сказано выше, приватные шлюзы служат для того, чтобы соединить ваш VPC с сетями которые находятся за пределами его подсетей. К примеру это может быть какая-либо L2 или изолированная сеть. Если рассматривать эту функцию на уровне облачной платформы, то по сути вашему виртуальному роутеру назначается интерфейс подключённый к этой внешней сети, с адресом который вы указали при создании приватного шлюза. Таким образом, все виртуальные машины внутри вашего VPC, при условии что ACL позволяют, смогут без каких либо дополнительных системных настроек получить доступ в вашу сеть за пределами данного VPC.
Для создания приватного шлюза, находясь на странице конфигурации вашего VPC, перейдите на вкладку "Private gateway"(Приватный шлюз) и нажмите на кнопку "Add private gateway"(Добавить приватный шлюз).
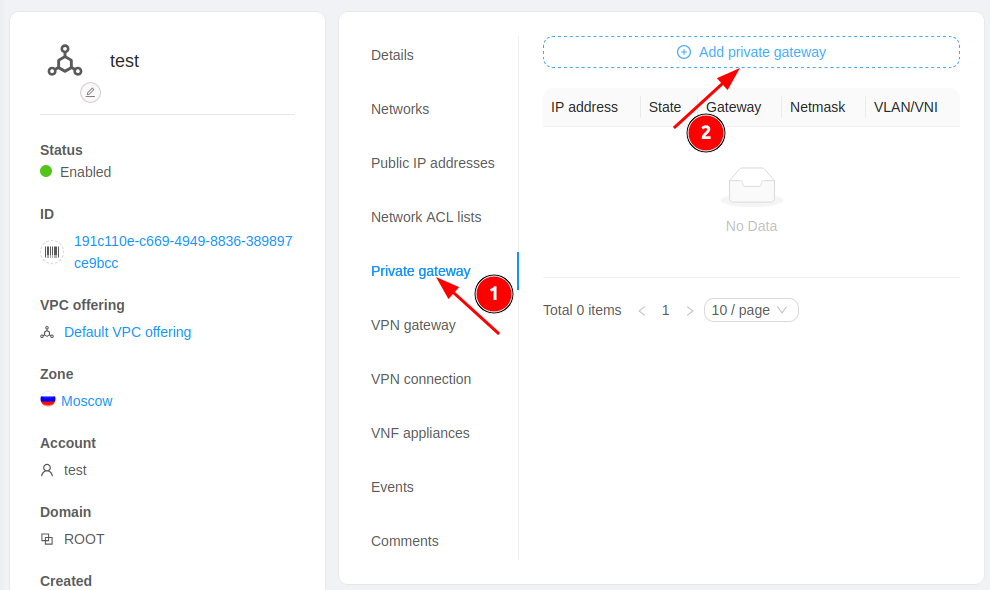
В окне создания шлюза, необходимо ввести следующие параметры:
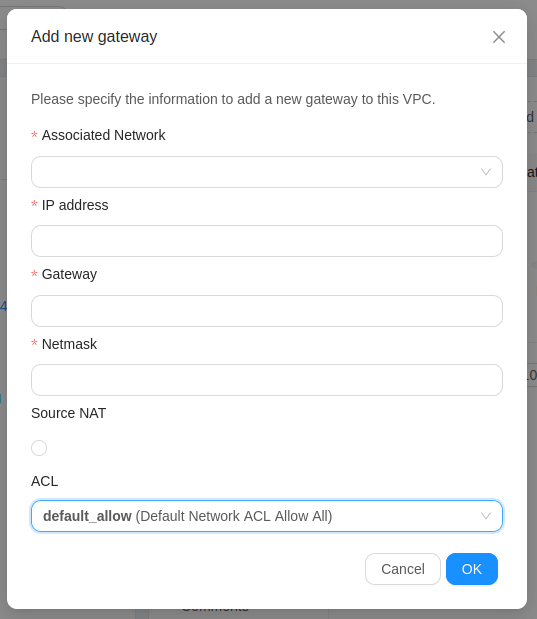
- Associated Network(Связанная сеть) - выберите сеть за пределами вашего VPC, в которую вы хотите предоставить доступ
- IP address(IP адрес) - назначьте шлюзу IP адрес во внешней сети.
- Gateway(Шлюз) - укажите шлюз внешней сети, данный шлюз будет использован при создании маршрутов, доступ к которым, осуществляется через внешнюю сеть.
- Netmask(Сетевая маска) - укажите маску внешней сети.
- ACL - выберите ACL для вашего приватного шлюза.
Опционально можно включить натинг трафика проходящего через ваш приватный шлюз во внешнюю сеть. После заполнения всех необходимых полей, нажмите кнопку "OK" и дождитесь завершения развёртывания шлюза, проверьте доступность вашей внешней сети из подсетей VPC.
Помните о том, что в случае подключения приватного шлюза к изолированой сети, вам необходимо настроить пул адресов данной изолированой сети так, чтобы данный пул не пересекался с адресом приватного шлюза в этой сети.
О том как настроить резервирование IP адресов в изолированой сети читайте в соответсвующем разделе данной документации.